
Система анализа пользовательского поведения
Оставьте, пожалуйста, контактные данные
Наши специалисты свяжутся с вами в ближайшее время
Возможности платформы
-
 Сбор и обработка логов• Active Directory, Jira, Confluence, GitLab — подключение любых источников
• Гибкое добавление новых источников через интерфейс -
 Построение профиля поведения
• Количество запросов, активных сессий, уникальные IP
• Состав посещённых страниц, использование различных User-Agent
• Сравнение с историей — выявление аномалий -
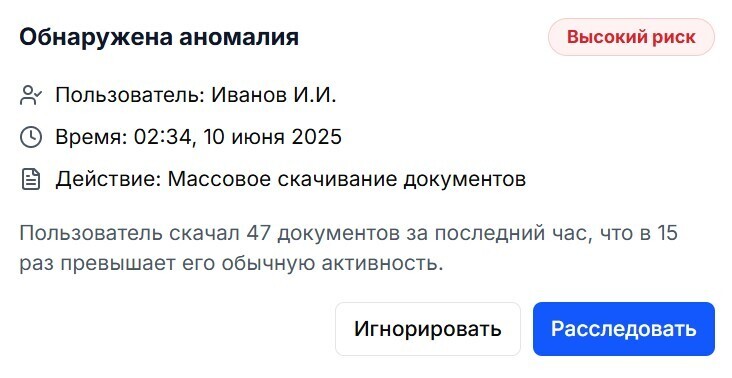
 Детекция подозрительных действий• Подозрительные входы с новых IP-адресов
• Выход за рамки привычного паттерна работы
• Резкое увеличение активности в нерабочее время
• Необычные переходы между проектами или страницами
• Перемещения в критические разделы, ранее не посещаемые
• Массовое клонирование Git-репозиториев
• Необычная активность в CI/CD системах
• Доступ к продакшн данным из dev-окружения -
 Автоматизация реагирования• Отображение алертов в интерфейсе
• Возможность автоматической блокировки сессии или доступа
Выявляйте аномалии в поведении пользователей до того, как они нанесут ущерб вашему бизнесу.
Особенно эффективно для ИТ-компаний, финтеха, банков и других организаций с развитой цифровой инфраструктурой.
Особенно эффективно для ИТ-компаний, финтеха, банков и других организаций с развитой цифровой инфраструктурой.
Выявляйте потенциальные угрозы
Любая организация сталкивается с ситуациями, когда действия сотрудников выходят за рамки обычного поведения
-
 Подготовка к увольнениюСотрудник скачивает больше данных, чем обычно, готовясь покинуть компанию
- Изменение привычного паттернаРезкий рост числа действий или новых активностей, нехарактерных для пользователя
- Неправомерный доступВход в систему из необычного места или в нетипичное время
- Вмешательство в чужие проектыИнтерес к данным, которые не входят в обязанности сотрудника
- Работа в сверхурочное времяЧастые входы после окончания рабочего дня могут указывать на проблемы
- Защита от внутренних угрозСвоевременное выявление подозрительной активности до возникновения инцидента
Основные сферы применения
Финтех, банки, ИТ-компании — идеальная среда для систем анализа поведения благодаря развитой цифровизации и технологической зрелости
-
 Финтех и банкиВысокие требования к безопасности, множество внутренних систем, критичность данных клиентов, операций и отчетности
-
 ИТ-компанииСотрудники пользуются множеством автоматизированных систем и оставляют максимум цифровых следов: Git, Jira, Confluence, средства разработки, другие облачные сервисы и многое другое
-
 Другие отраслиТелеком, медиа, консалтинг, исследовательские центры — подойдет любая сфера, где команды активно работают с данными
Почему именно эти сферы?
-
 Богатые цифровые следыКаждое действие сотрудника фиксируется: коммиты, деплои, доступ к серверам, использование API
-
 Сложная инфраструктураМножество систем и сервисов создают детальную картину поведения каждого сотрудника
-
 Высокие рискиДоступ к исходному коду, продакшн системам, клиентским данным требует особого контроля
-
 Быстрые измененияAgile-процессы, частые релизы и смена проектов создают динамичные паттерны поведения
Почему выбирают нас?
-

Без агентов
Решения, основанные на правилах, проводят анализ только по логам учетных систем: Artifactory, Cloud, GitLab, Jira, Wiki и других -
Поведенческий профиль
Мы предлагаем умное решение, которое проведет сравнение текущих действий с типичным поведением пользователя -
Explainable AI
Объясняет, почему то или иное действие признано подозрительным -
Простота интеграции
Гибкое подключение к существующим системам и масштабируемость.
Этапы обеспечения безопасности
-
 Сбор логовСбор данных из всех ключевых источников вашей организации
-
 Генерация профиляСоздание и обновление профиля поведения пользователя
-
 Выявление аномалийОбнаружение отклонений через ML-алгоритмы
-
 ОповещенияПостроение отчётов и оповещений для команды безопасности
Когда речь заходит о безопасности данных в ИТ-инфраструктуре компании, чаще всего подразумевается внешний нарушитель — злоумышленник, который взламывает локальную сеть и получает доступ к внутренним сервисам с коммерчески чувствительной информацией. При этом значительно реже учитывается другой сценарий: компрометация данных без внешнего проникновения, за счёт действий собственных сотрудников.
Аналитик компании «Синимекс»
Дмитрий Бычков

В интервью для
Проверьте гипотезу
уже сегодня
уже сегодня
Запросите демо-версию и
убедитесь в эффективности
Синимекс САПП
убедитесь в эффективности
Синимекс САПП
